
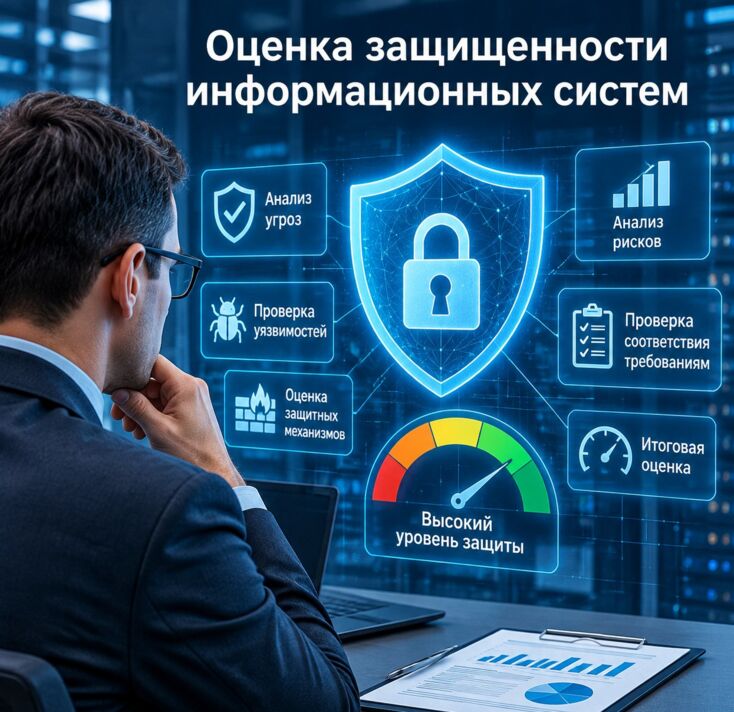
Оценка защищенности информационных систем
Содержание:
Даже стабильная работа информационной системы не гарантирует надежную защиту. Ошибки конфигурации, устаревшее программное обеспечение, избыточные права сотрудников или открытые сетевые сервисы могут долго оставаться незаметными, проявляясь только после инцидента.
Оценка защищенности информационных систем помогает определить фактическое состояние ИС, выявить слабые места, сопоставить применяемые меры с действующими нормами. Специалисты учитывают архитектуру, характер обрабатываемых сведений, актуальные угрозы, настройки программных компонентов, технических средств.
Общие положения закреплены в Федеральном законе №149-ФЗ. При работе с персональными данными применяется Федеральный закон №152-ФЗ. Для отдельных видов ИС действуют специальные акты ФСТЭК России.
Когда требуется оценка защищенности
Исследование проводят не только после инцидента. Оно полезно перед запуском новой ИС, после серьезной модернизации, изменения архитектуры, подключения внешних сервисов или внедрения удаленного доступа.
К типичным основаниям относятся:
ввод новой системы в эксплуатацию;
изменение состава оборудования или программ;
подключение новых каналов удаленного доступа;
подготовка к аттестации;
пересмотр модели угроз;
восстановление после инцидента;
внутренний контроль информационной безопасности.
Для регулируемых объектов действуют отдельные правила. В информационных системах персональных данных учитываются Постановление Правительства РФ №1119, приказ ФСТЭК России №21. Для государственных ИС с 1 марта 2026 года применяется приказ ФСТЭК №117. Для значимых объектов критической информационной инфраструктуры — Федеральный закон №187-ФЗ, приказ ФСТЭК №239.
Цель работ зависит от конкретной ситуации. В одном случае нужно подтвердить выполнение обязательных норм, в другом — заранее обнаружить недостатки, способные привести к утечке сведений, простою или несанкционированному доступу.
Чем оценка отличается от аудита, пентеста, аттестации
Эти процедуры связаны с информационной безопасностью, но решают разные задачи. Поэтому обычный аудит или тестирование на проникновение нельзя считать полной заменой комплексного исследования защищенности.
Аудит обычно охватывает технические, организационные вопросы. Специалисты изучают локальные документы, распределение ответственности, порядок управления доступом, действия сотрудников.
Пентест нужен для другой цели: в согласованных границах моделируются действия нарушителя, чтобы понять, можно ли практически использовать найденные уязвимости. Такой тест может входить в общий комплекс работ, однако сам по себе не показывает соответствие всем применимым нормам.
Аттестация представляет собой формализованную процедуру подтверждения соответствия объекта информатизации установленным правилам. Если она обязательна для конкретного объекта, заменить ее внутренним аудитом или пентестом нельзя.
Что исследуют в информационной системе
Перед началом работ определяют границы объекта. Нужно понять, какие серверы, рабочие станции, приложения, сетевые сегменты, базы данных, внешние подключения входят в состав ИС.
Обычно рассматривают:
архитектуру;
сетевые соединения;
учетные записи;
права пользователей;
прикладные программы;
базы данных;
удаленный доступ;
средства безопасности;
резервное копирование;
журналы событий.
Конкретный набор зависит от назначения объекта, состава обрабатываемых сведений, применимых нормативных актов.
Угрозы и уязвимости
Анализ защищенности информационных систем начинается с понимания возможных угроз. Важно определить, какие события способны повлиять на конфиденциальность, целостность или доступность сведений.
Далее специалисты ищут уязвимые места. Причиной риска могут быть устаревшие версии программ, ошибки конфигурации, открытые сетевые порты, избыточные права, слабые пароли, отсутствие обновлений или неверно настроенный удаленный доступ.
Сам факт обнаружения недостатка еще не показывает его критичность. Нужно понять вероятность эксплуатации, возможные последствия. Такой подход помогает в первую очередь устранять наиболее опасные проблемы.
Как работают защитные механизмы
Следующий блок связан не с наличием средств, а с их фактической эффективностью. Например, межсетевой экран не решает задачу при неверных правилах, а резервная копия мало полезна, если ее нельзя быстро восстановить.
Во время работ могут изучаться:
идентификация, аутентификация;
управление правами;
антивирусные решения;
межсетевое экранирование;
регистрация событий;
контроль обновлений;
резервирование;
реагирование на инциденты.
Такой подход показывает, выполняют ли применяемые меры свое назначение. Количество установленных программ само по себе не характеризует уровень защищенности.
Сопоставление с нормативами
После технической части результаты сравнивают с нормами, которые распространяются на конкретную ИС. Универсального набора правил для всех объектов нет, поэтому сначала требуется правильно определить вид системы, правовой режим обрабатываемых сведений.
Для ИСПДн учитывается установленный уровень защищенности персональных данных. В государственных ИС применяются классы К1, К2, К3 по приказу ФСТЭК №117. Для значимых объектов КИИ набор обязательных мер зависит от присвоенной категории значимости.
Такое сопоставление помогает выявить конкретные несоответствия, определить дальнейшие действия.
По каким критериям определяют уровень защищенности
Состояние ИС нельзя оценивать только по количеству установленных средств безопасности. Важнее понять, какие сведения обрабатываются, какие угрозы актуальны, насколько серьезными могут быть последствия инцидента.
При анализе учитывают:
характер обрабатываемых сведений;
последствия утечки;
риск изменения данных;
последствия недоступности сервисов;
внешние подключения;
особенности инфраструктуры;
полноту организационных мер;
эффективность технических решений;
готовность к восстановлению после сбоя.
Для разных категорий объектов используются собственные критерии. Поэтому государственную ИС, ИСПДн, значимый объект КИИ нельзя корректно сравнивать по одной универсальной шкале.
Как проходит работа
Сначала согласуют цель, границы, состав объекта. На этом же этапе определяют нормативные документы, которые необходимо учитывать, перечень исходных сведений от заказчика.
Далее обычно выполняют несколько шагов:
изучают архитектуру, имеющиеся документы;
анализируют модель угроз;
проверяют настройки программ, оборудования;
ищут уязвимые места;
оценивают работу защитных механизмов;
рассматривают организационные меры;
сопоставляют результаты с нормативами;
готовят рекомендации.
Методика зависит от поставленной задачи. Для внутреннего исследования можно сосредоточиться на наиболее критичных участках инфраструктуры, тогда как регулируемый объект требует учета специальных процедур, действующих норм.
Какие исходные сведения понадобятся
Чтобы понять устройство объекта, порядок его эксплуатации, исполнителю нужны технические, организационные материалы. Обычно заказчик передает описание ИС, сетевую схему, сведения об оборудовании, перечень программ, модель угроз, документы по информационной безопасности.
Дополнительно могут понадобиться:
сведения о пользователях;
способы удаленного подключения;
документы по разграничению доступа;
перечень применяемых средств;
схема резервного копирования;
внутренние регламенты;
материалы предыдущих проверок.
Для ИСПДн отдельно учитываются категории персональных данных, условия их обработки. Если речь идет о значимом объекте КИИ, важна присвоенная категория.
Отсутствие необходимых документов тоже может указывать на проблему. Это означает, что отдельные процессы не оформлены либо сведения о них давно не обновлялись.
Что получает заказчик
По итогам готовится отчет или иной комплект материалов, предусмотренный выбранной процедурой. В нем отражают обнаруженные уязвимости, несоответствия, риски, рекомендации по их устранению.
Хороший итоговый документ должен отвечать на три вопроса: где находится проблема, чем она опасна, что нужно изменить. Такой формат полезнее общих формулировок о низком уровне безопасности.
Если работы выполняются перед аттестацией, результаты можно использовать для предварительной доработки объекта. Это позволяет устранить часть замечаний до начала формализованной процедуры.
Кто может выполнять оценку защищенности
Для внутренней работы организация может привлечь собственных специалистов либо внешнего исполнителя. Выбор зависит от масштаба объекта, целей исследования, требований законодательства.
Если действия относятся к лицензируемой деятельности в области технической защиты конфиденциальной информации, необходимо учитывать требования ФСТЭК России. Поэтому до заключения договора важно определить, какие именно работы должен выполнить подрядчик.
Дополнительно центр может помочь с:
разработкой модели угроз;
подготовкой документов по защите информации;
аттестацией объектов информатизации;
получением лицензии ФСТЭК или ФСБ;
сертификацией средств защиты информации;
сертификацией по ИСО;
регистрацией программ для ЭВМ;
патентованием;
регистрацией товарного знака;
сопровождением процедур Минпромторга.
Эти услуги решают отдельные задачи, не заменяя оценку защищенности. Чтобы определить подходящий объем работ, перечень необходимых действий, обратитесь в центр. Эксперты изучат исходные данные, помогут выбрать формат исследования, проконсультируют по дальнейшим шагам. Направляйте заявки!
По вопросам получения услуг в рассрочку обращайтесь к консультанту